我的網誌


執行長警告:漏洞發現激增與AI驅動攻擊雙重夾擊,企業基礎設施風險上升。
開場引子 帕洛阿爾託網路(Palo Alto Networks,PANW)執行長 Nikesh Arora 在公司財報電話會議上直言不諱,指出近期美國大型企業與關鍵系統頻繁出現停擺,並非偶發個案,而是受兩大平行效應共同推波助瀾:一是漏洞與補丁潮造成的作業衝擊;二是AI輔助的攻擊加速漏洞被濫用。

背景與事實 Arora 提出具體資料:關鍵與嚴重漏洞被發現的速度約為去年每月平均的近七倍,IT 團隊難以在不影響生產環境的情況下快速完成補丁部署。他還警告,惡意者正利用公開權重模型與新興的「agentic」工具(例如 ARTEX)自動化、多階段化攻擊流程,使得少數操作者即可同時攻陷大量目標,整體威脅環境將維持升高態勢。
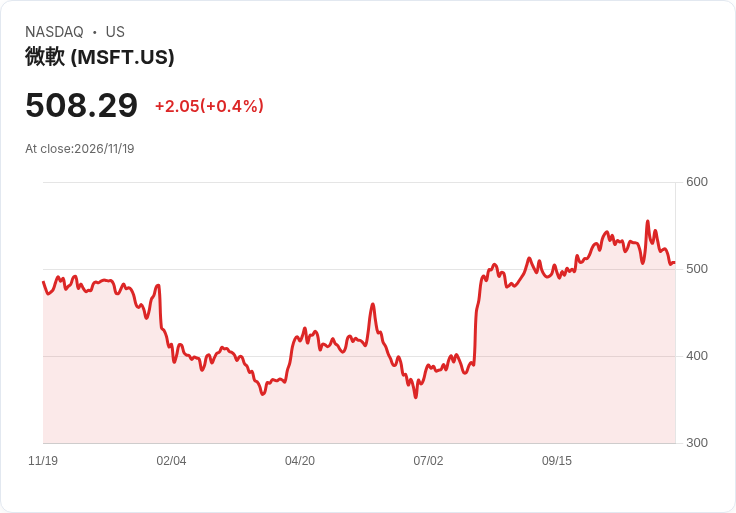
近期個案說明 過去數週內,多起影響面廣的事件相繼發生:聯合航空(UAL)系統故障導致班機延誤;摩根大通(JPM)因軟體錯誤交易處理變慢,並衍生到其他銀行客戶,如美國銀行(BAC);聯邦航空總署(FAA)網路故障曾全國性地停飛超過四小時;微軟(MSFT)的 Outlook 服務亦曾全球性中斷。雖然目前並無確鑿證據顯示這些事件為單一協調性攻擊,但當航運、金融與政府系統在短期內相繼出狀況,確實凸顯基礎設施在快速科技變革下的脆弱性。
公司表現與市場反應 在此背景下,Palo Alto Networks 的最新季度營收與營業利潤同比分別成長39%與47%,且對本季與全年營運展望均優於市場預期,盤前股價一度上漲約9%。Stifel 分析師 Adam Borg 評論此業績顯示公司作為平臺整合者與 AI 受益者的定位強勁,並維持買進評等,預期有多項驅動力可支援雙位數的營收成長與高獲利。
分析與評論 Arora 的論點將注意力從單純的「誰被攻擊」轉向「資安生態系統的結構性壓力」:漏洞發現速度激增,補丁頻繁且可能引發配置或相容性問題,使得本就資源有限的 IT團隊在運維與安全間左右為難;同時,AI 工具降低了攻擊門檻、提高攻擊規模與速度。兩者合力,使得即使不是直接的惡意入侵,也可能因補丁錯誤或配置失誤而導致大範圍服務中斷。
反駁替代理由 有觀點主張近期事件純屬個別廠商或系統故障,互不相關;的確,目前沒有統一的證據指向同一攻擊活動或單一入侵通路。但這不等於風險不存在:共同的壓力來源(漏洞激增、相同供應商軟體、同步補丁週期、AI 工具的普及)會提高不同系統在相近時間點出錯的機率。換言之,缺乏「協調性攻擊」證據,不代表整體環境更安全。
實務建議與未來展望 面對這種雙重壓力,企業與政府單位應採取多管齊下策略:強化漏洞管理與分級補丁機制、採用分段與灰度部署以降低補丁導入風險、加速自動化與測試流程以減少人為錯誤;同時投資能辨識與阻擋 AI 驅動攻擊的防禦技術與行為檢測,並提升供應鏈與第三方軟體的透明度。對投資者而言,資安需求短中期內料將持續上升,具平臺能力與AI防護優勢的業者可能成為受益者。
總結 執行長的「真相爆料」提醒市場:不只是個別系統出了問題,而是整個資安與運維生態正面臨結構性挑戰——漏洞激增與AI加速濫用共同推高風險。短期內,供應商、企業與監管單位皆需提高警覺並採取行動,以降低未來類似大規模服務中斷的發生機率。
點擊下方連結,開啟「美股K線APP」,獲得更多美股即時資訊喔!
https://www.cmoney.tw/r/56/9hlg37

免責宣言
本網站所提供資訊僅供參考,並無任何推介買賣之意,投資人應自行承擔交易風險。